
 César Pérez Pacheco
La Policía Nacional, la Guardia Civil y Europol alertan sobre el aumento del skimming digital, una ciberamenaza que roba datos bancarios en pasarelas de pago sin levantar sospechas en Jerez de la Frontera y el resto del país. Con motivo del 17 de mayo, Día Mundial de Internet, las autoridades refuerzan la prevención sobre estos ciberataques invisibles que actúan durante las compras cotidianas en la red.
¿Qué es el skimming digital y cómo funciona este fraude invisible?
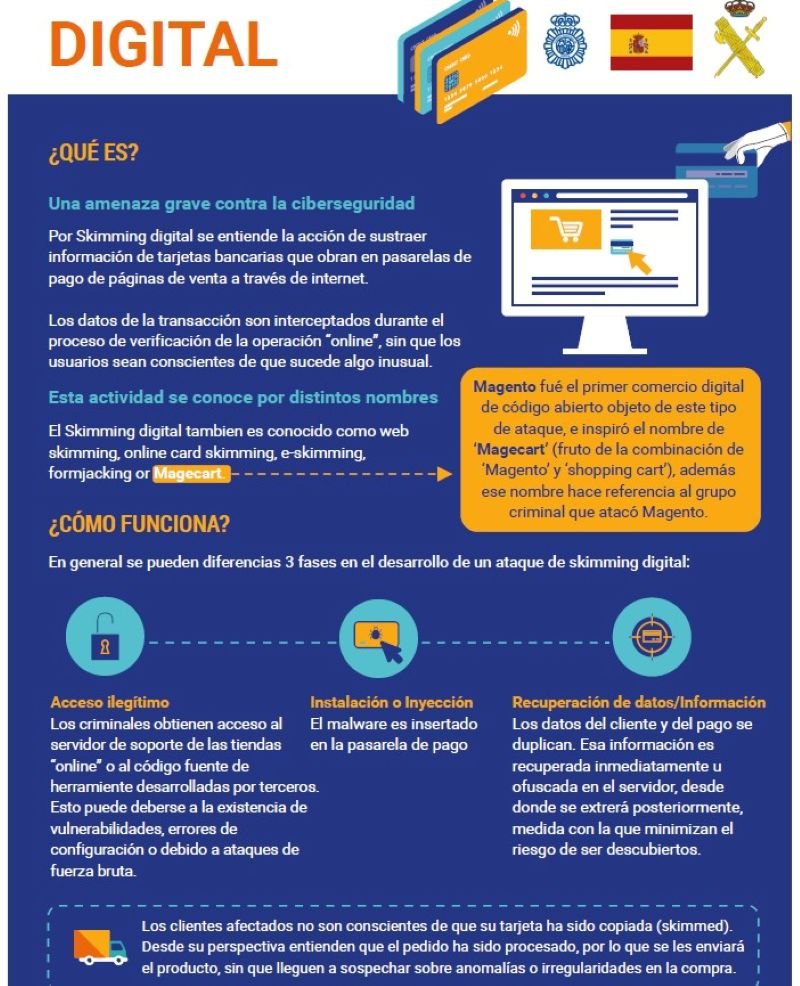
El skimming digital, denominado también web skimming o Magecart, consiste en robar información bancaria confidencial durante el proceso de verificación del pago en tiendas electrónicas. Cualquier sitio web de comercio electrónico puede resultar infectado si sus plataformas o complementos de terceros presentan vulnerabilidades sin parchear o credenciales débiles.
Esta modalidad delictiva no interrumpe la compra habitual, permitiendo que el código malicioso opere de forma oculta durante meses mientras el usuario recibe sus productos pedidos con total normalidad. Los atacantes inyectan el script directamente en la pasarela de pago para capturar y duplicar los datos financieros de los clientes sin ser detectados.
El término Magecart surge tras los primeros ataques masivos a la plataforma Magento, nombrando hoy tanto a esta técnica informática como a las redes criminales organizadas que la explotan globalmente.
¿Ha afectado el skimming digital a grandes multinacionales y corporaciones?
A pesar de sus elevados sistemas de defensa, el skimming digital ha logrado afectar en el pasado a grandes multinacionales y plataformas globales de comercio electrónico. Los ciberdelincuentes a menudo no atacan la web principal, sino a proveedores externos de software que esas empresas integran en sus sitios, como chats de soporte o analítica.
Un caso destacado ocurrió en British Airways (2018), cuando los atacantes modificaron un script de JavaScript de terceros y robaron los datos bancarios y personales de más de 380.000 clientes. Del mismo modo, en Ticketmaster (2018) se infectó un módulo de chat de asistencia suministrado por un proveedor externo, mientras que portales como Newegg y Macy’s sufrieron filtraciones similares en sus pasarelas de pago.
¿Qué puede hacer el usuario para proteger sus tarjetas en las compras online?
Aunque el ataque ocurre en el servidor de la tienda, los compradores pueden aplicar defensas clave para minimizar el riesgo de fraude en sus cuentas bancarias. La medida más eficaz consiste en utilizar tarjetas virtuales de un solo uso o de prepago con el saldo exacto para la transacción realizada.
Asimismo, es imprescindible activar la autenticación de doble factor (2FA) en la aplicación del banco para autorizar manualmente cada cargo mediante SMS o huella digital. Los especialistas recomiendan revisar periódicamente los extractos bancarios, emplear pasarelas intermedias como PayPal y evitar guardar los datos de la tarjeta en los navegadores o comercios.
¿Cómo pueden proteger las empresas su comercio electrónico?
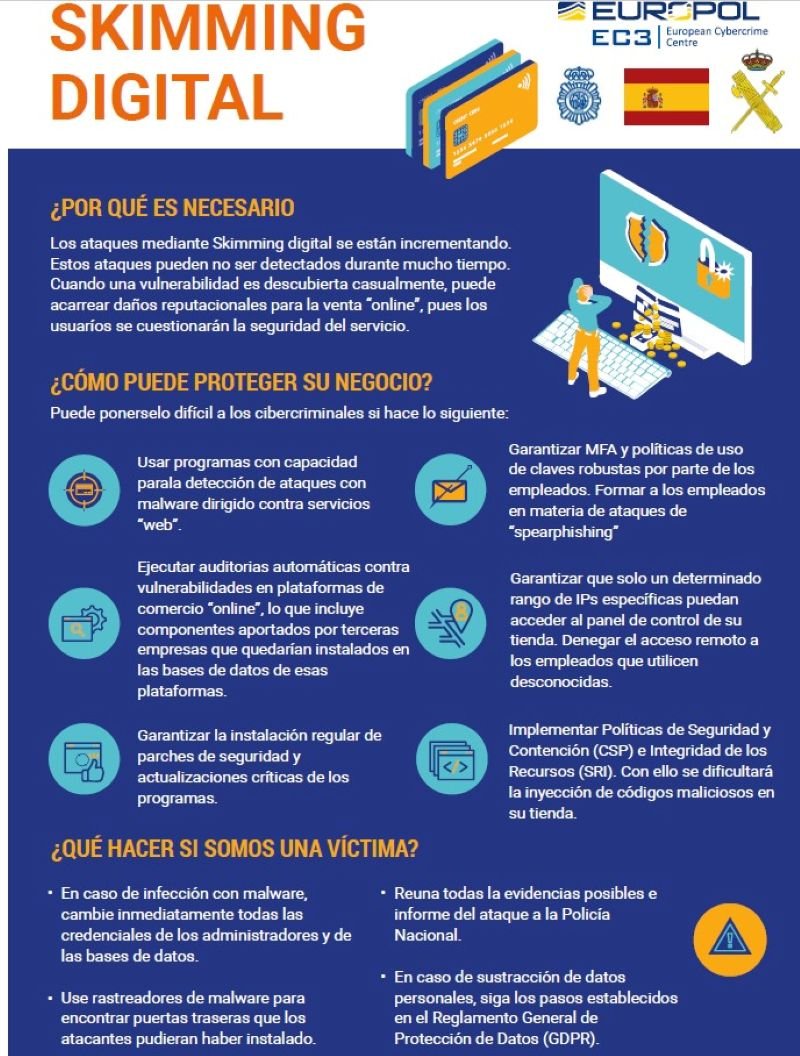
Las consecuencias de estas intrusiones resultan devastadoras para los comercios electrónicos, ya que comprometen información confidencial de miles de usuarios y dañan gravemente la reputación corporativa. Para blindar la plataforma digital, los especialistas aconsejan ejecutar auditorías automáticas frecuentes e instalar los parches de seguridad requeridos en todos los módulos de la web.
Resulta fundamental implementar políticas de Seguridad de Contenidos (CSP) e Integridad de Recursos (SRI) para bloquear la inyección no autorizada de scripts maliciosos externos. Asimismo, las empresas deben aplicar autenticación multifactor (MFA), exigir contraseñas robustas, formar a sus empleados frente al spearphishing y restringir por IP los accesos al panel de administración.
¿Qué medidas deben tomar las webs afectadas por una intrusión?
Si una tienda online detecta un ataque de este tipo, debe modificar inmediatamente todas las credenciales de administración y los accesos a las bases de datos. Es indispensable rastrear exhaustivamente todo el sistema informático para identificar y eliminar las posibles puertas traseras (backdoors) instaladas por los ciberdelincuentes durante la intrusión.
La compañía debe recopilar las evidencias técnicas disponibles sobre el incidente y denunciar el ataque ante la Policía Nacional o la Guardia Civil. Cuando se confirme la filtración de datos personales de clientes, la empresa debe activar de inmediato los protocolos dictados por el Reglamento General de Protección de Datos (RGPD).
¿Has comprobado si las tiendas online donde compras habitualmente aplican las medidas necesarias para proteger la seguridad de tus datos bancarios?
[Foto de cabecera: IA por Gemini para jerezsinfronteras.es]
Ver esta publicación en Instagram