
 Redacción
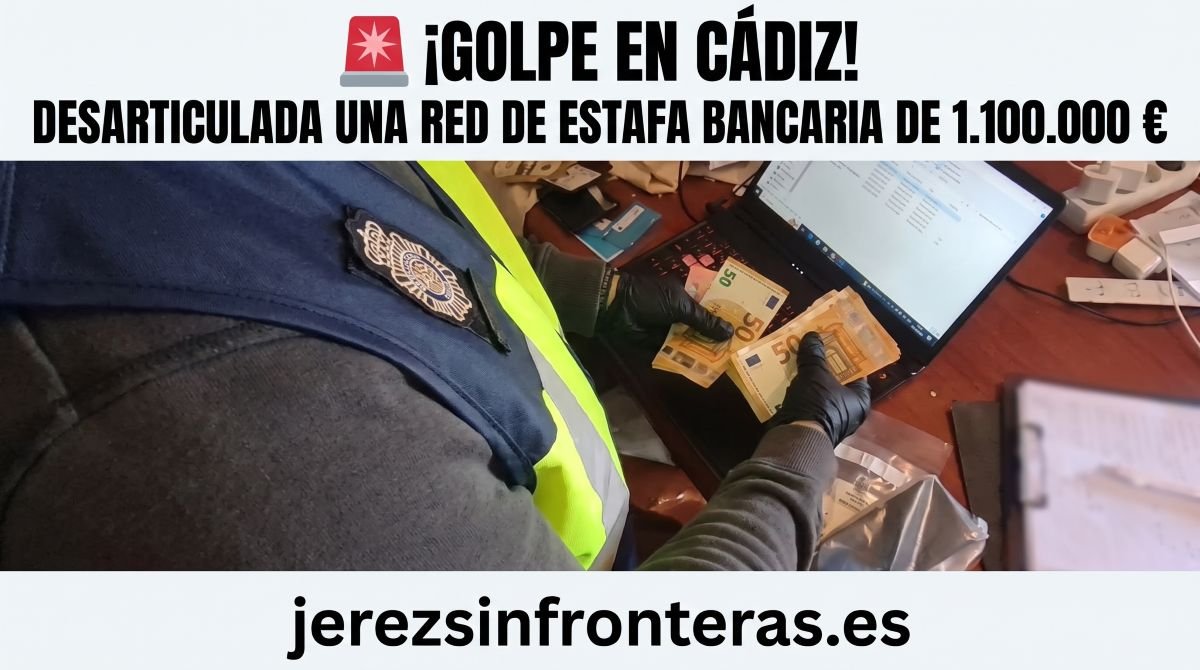
Agentes de la Policía Nacional han detenido a 43 personas en España por una gran estafa bancaria en Cádiz y Madrid. Presuntamente habían estafado a más de 130 víctimas simulando ser el departamento antifraude de sus entidades bancarias, ocasionando un perjuicio superior a 1.140.000 euros. A los detenidos se les imputan los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Además, hay otras 13 personas investigadas, de un total de 95 imputados.
La investigación comenzó hace un año al detectar una aplicación de mensajería privada donde operaban con identidades ficticias para evitar ser identificados. El creador del grupo lideraba la campaña de fraude. Esta persona iba añadiendo a gente de su confianza para cubrir todas las funciones que se requerían.
¿Cómo engañaban a los mayores de 65 años en esta estafa bancaria en Cádiz?
Las víctimas eran personas de avanzada edad mayores de 65 años
El engaño empezaba con el envío masivo de SMS simulando ser el banco, tras seleccionar a víctimas mayores de 65 años. En estos mensajes alertaban de una supuesta transacción fraudulenta en su cuenta bancaria. También indicaban un teléfono o web para solventar la incidencia.
Los mensajes suplantaban la cabecera del remitente para colarse en el hilo oficial del banco. De este modo provocaban que la víctima no dudara de la legitimidad de la información recibida.
¿En qué consiste el peligroso método del relay attack?
Una técnica novedosa para estafar: relay attack
Los métodos más habituales consistían en transferir el dinero a otras posiciones o hacer ingresos en cajeros. Así les hacían creer que eran operaciones necesarias para asegurar sus fondos.
Entre las técnicas más novedosas de esta estafa bancaria en Cádiz destaca el relay attack. Este ataque de relay NFC intercepta la comunicación entre una tarjeta bancaria y un lector de pago. El proceso comienza cuando contactan por teléfono haciéndose pasar por el banco o un servicio oficial. Entonces convencen a la víctima para instalar una aplicación falsa, llegando a pedir eliminar la real, lo que convierte el móvil en un puente NFC. El cliente acerca su tarjeta al móvil pensando que es una validación legítima, y se envían los datos en tiempo real a los atacantes, quienes utilizan esos datos en otro cajero u otro dispositivo como si tuvieran físicamente la tarjeta, produciéndose el fraude.
¿Quiénes movían el dinero y cómo operaba la estructura criminal?
Muleros de primer nivel: jóvenes y personas sin hogar
En algunas ocasiones solicitaban las claves de acceso o pedían compartir pantalla. Así accedían al control total de la aplicación y sus productos. Estas cuentas se abrían a nombre de mulas, captando a jóvenes en redes sociales y personas sin hogar bajo estricto control criminal. Incluso conocían los límites bancarios para hacer el traspaso en una o varias transferencias, estafando más de 45.000 euros a una sola víctima. En total han esclarecido 134 hechos con un fraude de más de 1.140.000 euros.
Amenazas y envío de datos personales para atemorizar
Cuando la víctima descubría el engaño, recibía mensajes intimidatorios con sus datos personales y domicilios. Con estas amenazas lograban atemorizarlas para que no denunciaran.
El grupo criminal tenía una estructura muy profesional con diferentes roles y altos conocimientos de informática, estructurándose en:
-
Conseguidor de bases de datos: proporcionaban las bases de datos bancarios de cientos de miles de clientes obtenidas fraudulentamente.
-
Sender: personas con conocimientos informáticos que cruzaban las bases de datos ilícitas para seleccionar perfiles vulnerables e integrarlos en las llamadas.
-
Spoofer: se hacía pasar por un empleado del banco para llamar directamente a las víctimas y convencerlas para transferir el dinero.
-
Muleros de primer nivel: contrataban y manejaban cuentas bancarias abiertas a nombre de diferentes personas, mulas.
-
Muleros de segundo nivel: eran los encargados de reintegrar los fondos a través de cajeros automáticos o transferencias a diferentes cuentas.
-
Exchange: realizaban los cambios de dinero por criptomonedas.
Las campañas duraban desde unas horas hasta meses y cerraban el chat al agotar los datos robados. Quien dirigía la actividad solía ser un spoofer que hablaba con las víctimas. Esta persona se proveía de especialistas técnicos para configurar equipos y cuentas o desviar el dinero estafado.
¿Cuál ha sido el resultado de los registros en Cádiz y Madrid?
96 personas detenidas y la investigación continúa abierta
La operación contra esta estafa bancaria en Cádiz y Madrid culminó el pasado octubre con tres registros: dos en Madrid y uno en Cádiz. El dispositivo policial dejó 43 detenidos, 13 investigados no detenidos y 95 imputados por pertenencia a grupo criminal, estafa y blanqueo de capitales.
Los agentes han esclarecido 134 hechos, con un fraude que supera los 1.140.000 euros estafados. Además, analizaron 400 canales y grupos de mensajería privada, recopilando 300 identidades e identificando plenamente a 100 personas. La investigación continúa abierta y no se descartan nuevos arrestos, según recoge el apartado de últimos titulares de actualidad sobre sucesos policiales en la provincia.
¿Has recibido alguna vez mensajes sospechosos suplantando a tu banco o conoces a algún familiar mayor que haya estado en riesgo ante este tipo de engaños?
[Foto: IA por Gemini para jerezsinfronteras.es]